ID管理
Soliton ID Manager
運用の自動化とアクセス権限の見える化で、運用コスト削減とセキュリティ強化を実現する情報資産アクセス管理基盤ソフト。
- 運用の自動化を実現し、対応の正確性やスピードを向上し運用コストを削減します
- アクセス権限を見える化する事で、不要なアクセス権限が放置されなくなります
- パスワードの一括更新やパスワードのセルフリセットで、パスワード課題を解決します
運用の自動化とアクセス権限の見える化で、運用コスト削減とセキュリティ強化を実現する情報資産アクセス管理基盤ソフト。
- 所属組織単位で「最小限のアクセス権限」を自動付与
- 個別に必要なアクセス権限は申請・承認に基づいて自動付与
- 不要になったアクセス権限は自動削除
- アクセス権限の確認・是正は利用部門側で完結
システム部門だけでは、適切なアクセス管理は不可能です。現場の各部署、情報資産の管理責任者を巻き込み、アクセスポリシーに基づいた運用やアクセス権限の定期的・継続的な確認を行う為のアクセス管理システムが必要です。
Soliton ID Managerは、このアクセス管理システムを実現する情報資産アクセス基盤ソフトです。
お客様の課題
現状のアクセス環境
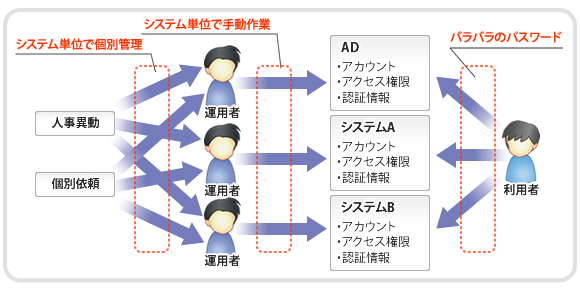
セキュリティ面での課題
- アクセス権限設定の作業漏れや遅れの発生
運用の自動化(人事異動への対応を自動化)
運用の自動化(個別依頼への対応を自動化(ワークフロー)) - 不要なアクセス権の放置
アクセス権の見える化 - システムごとのパスワードの存在で簡単なパスワードに
アカウント管理の改善(3つの機能でパスワードを強化) - パスワードポリシーの中途半端な統合(低い方に)
アカウント管理の改善(3つの機能でパスワードを強化) - 作業ログが保存されていないことで事後チェックが出来ない
監査ログの管理
不適切なアクセス権限による不正アクセスリスク
脆弱なパスワードによるなりすましリスク
管理者の不正操作による不適切なID、アクセス権が設定される
運用コスト面での課題
- パスワードのロック解除・リセット依頼への対応増加
アカウント管理の改善(3つの機能でパスワードを強化) - 人事移動に伴うアカウント登録・削除、アクセス権限設定に手間と時間が掛かる
アカウント管理の改善(アカウントの自動作成・削除)
運用の自動化(人事異動への対応を自動化) - 依頼に基づくアクセス権設定依頼への対応に手間と時間が掛かる
運用の自動化(個別依頼への対応を自動化(ワークフロー)
パスワード運用におけるヘルプデスク対応の増加
ID、アクセス権限の手動設定
サービス面での課題
- システムごとにID、パスワードが異なり間違いやすい
アカウント管理の改善(3つの機能でパスワードを強化) - システムごとにログイン認証画面があり、都度ID,パスワードを入力する必要がある
シングルサインオンの実現(システム連携) - ヘルプデスクの対応時間外でアカウントロックが発生すると業務が出来ない
アカウント管理の改善(3つの機能でパスワードを強化) - アクセス権の設定追加を依頼しても権限が有効になるまでに時間が掛かる
運用の自動化(個別依頼への対応を自動化(ワークフロー))
使いづらいシステム
依頼から反映までに掛かる時間(待機時間)
ダウンロード
当社のソリューション
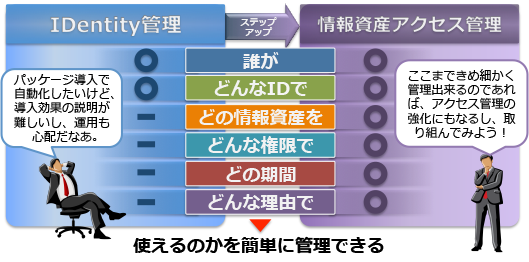
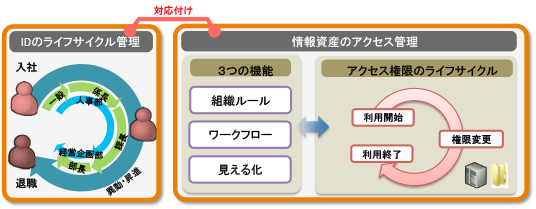
これまでのID管理製品が実現していたIDentityのライフサイクル管理に、情報資産のアクセス管理を対応づける事で、「誰が」「どんなIDで」「どの情報資産を」「どんな権限で」「どの期間」「どんな理由で」使えるのか一元管理し、その権限を制御する事が可能です。
アカウント管理の改善
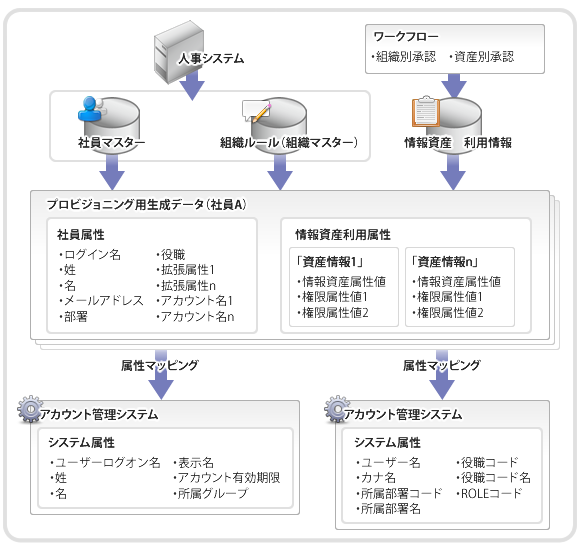
アカウントの自動作成・削除(自動プロビジョニング)
各システムごとに設定が必要なシステム属性(パラメータ)は異なります。 社員マスター上の社員属性、情報資産の利用属性、ルールによって動的に生成された属性を、自動変換する為の属性マッピングを設定する事で、自動プロビジョニングが可能です。
3つの機能でパスワードを強化
- パスワードポリシー機能でパスワードの煩雑性を確保
- パスワードの文字数、変更履歴、利用文字などのパスワードポリシ設定で、利用可能なパスワード文字列をコントロール
- パスワードの有効期限に合わせて、更新を促すメール通知
- パスワードの一括変更機能で覚えるパスワードは1つ
- 利用者は1回のパスワード変更で複数システムのパスワードを一括して変更が可能
- ADログオンパスワード変更に合わせた自動変更も可能
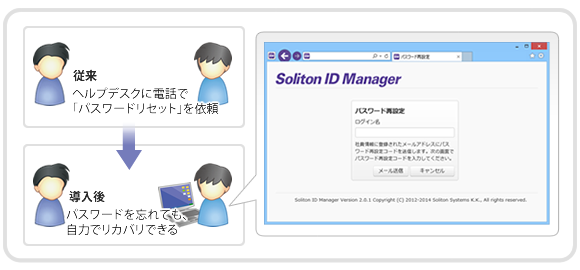
- セルフメンテナンスによるパスワードリセット機能で自己解決
- 登録済みのメールアドレスにワンタイムパスワードを送信=>本人確認してリセット
- パスワード忘れやパスワードロックが増えても、ヘルプデスクに負担が掛からない
シングルサインオンの実現(システム連携)
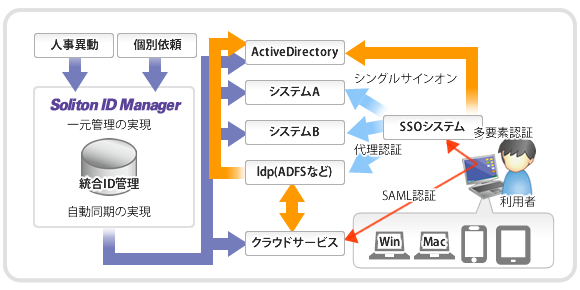
シングルサインオン製品と連携して、認証強化を実現
- 利用者のログイン操作は1回
- 1回のログイン認証を強化
- ICカード、証明書、生体認証などを使った多要素認証
- ワンタイムパスワードによる使い捨てパスワード
- 代理認証機能でWEBアプリケーションにシングルサインオン
- マルチデバイス(OS)に対応
・「アクセス管理課題への解決案 ?シングルサインオンシステムによる解決?」
・関連製品(SmartOn ID)
運用の自動化
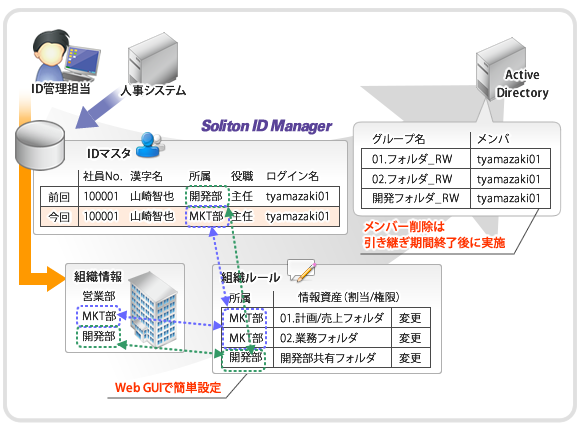
人事異動への対応を自動化
- 組織ルールに基づいてアカウント/アクセス権限設定を自動化
- 人事システムから連携される組織属性(部署、役職、職務など)に対して、アカウント作成や情報資産へのアクセス権限割当てルールを定義
- 部署については階層構造に対応しており、上位組織のルールを下位組織が継承可能
- 人事異動情報に基づいて、アカウントやアクセス権限設定を自動更新
- 引継期間を設定する事で、旧所属で割り当てられたアクセス権限削除を一定期間猶予
- 人事システムから連携される組織属性(部署、役職、職務など)に対して、アカウント作成や情報資産へのアクセス権限割当てルールを定義
個別依頼への対応を自動化(ワークフロー)
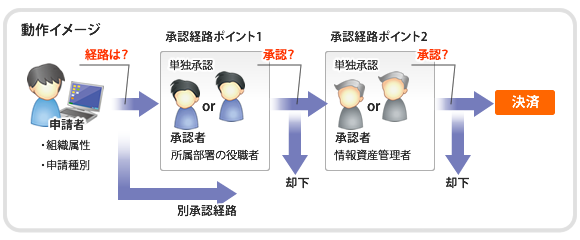
- アクセス管理に特化したワークフローでアクセス権を自動設定
- セキュリティレイヤーに合わせた申請制御
- 異なるセキュリティレイヤーの情報資産は存在自体見えない
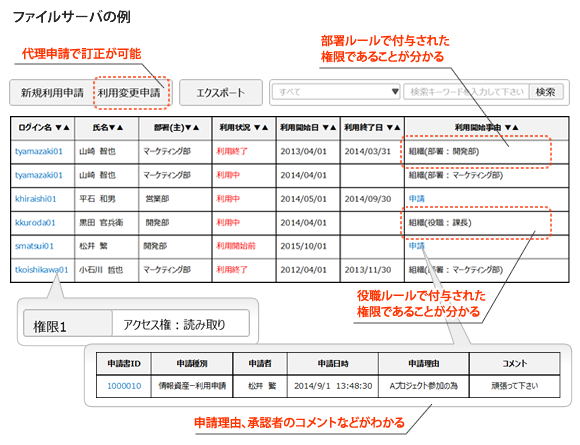
- 組織ルールで付与された権限も変更可能
- 新規利用だけでなく、組織ルールで付与された権限の変更や旧所属組織に紐づく権限の期間延長も可能
- 情報資産管理者が利用者に代わって代理申請可能(一括登録、権限強制変更など)
- 柔軟に設定できるWEBワークフロー
- 所属組織に基づく「組織承認」と情報資産ごとの「情報資産承認」を組み合わせる事で、多様な承認ルールに柔軟に対応
- セキュリティレイヤーに合わせた申請制御
アクセス権の見える化
情報資産管理者向け見える化
情報資産管理者(アプリケーションオーナーやフォルダ管理者など)に対して、「誰に、どのような権限で、いつまで、どのような理由で付与されたのか」までアクセス権限を見える化。 管理者は、いつでも気になるアクセス権があれば本人や所属部署のマネージャに確認したり、管理者の権限ですぐに変更する事も可能なため、最適なアクセス権を維持できます。
利用者向け見える化
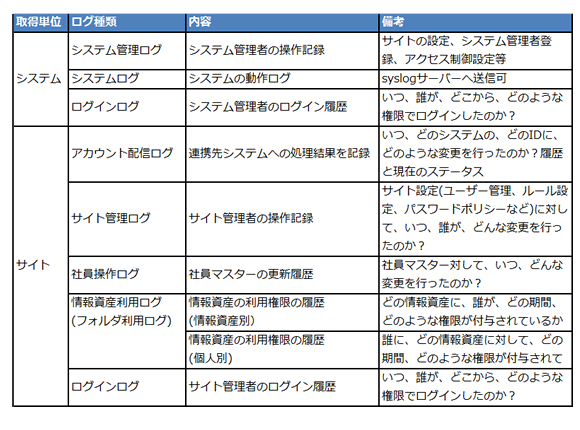
- 管理者による全ての操作をDB内にログ記録=>改ざん不可
- アクセス権限設定の履歴(情報資産の利用ログ)保存
- 古いログは、自動的に外部ファイルへアーカイブ可能
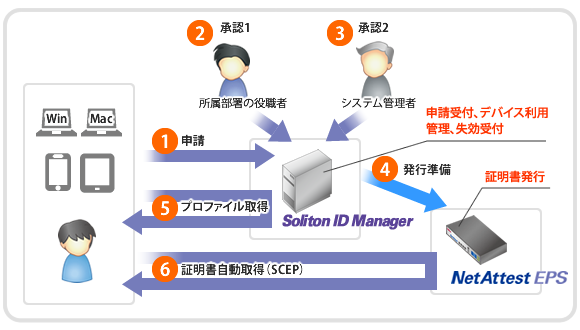
- 配布済デバイスに安全、確実にデジタル証明書を配布する仕組みを提供
- 事前登録した管理端末リストとの照合や承認ワークフローに基づいて、証明書を配布
- 属性マッピングに基づいた、証明書サブジェクトの動的設定(任意のOUを割り当てるなど)
- 厳格な証明書配布と配布に掛かる運用コストの削減を実現
- 簡単!導入・運用
- 直感的な操作が可能なWEB管理ツールの提供
- 組織ルールもワークフローもノンプログラミングで設定できる
- 使える!人事連携
- 人事情報から連携される日付(入・退社日、発令日など)に合わせて動作
- 組織改編時は、新組織ルールを事前設定出来るから万全な準備が可能
- 使える!ワークフロー
- 多様なニーズに対応できる柔軟な承認経路設定
- 情報資産管理者が利用者に代わってアクセス権限の代理申請が可能
- 強力!アクセス管理
- 不要となったアクセス権を利用期間に基づいて自動削除
- 今の権限が“わかる“から、いつでも是正可能
- アクセス管理強化と運用コスト削減の両立
- 利用者
- いつでも自分のアクセス権限が見える
- 人事異動時の引き継ぎを支障なく行う事ができる
- 自動化や24時間対応によってシステム部門の対応待ちがなくなる
- 情報システム部門
- 作業ミスや作業漏れ、属人的な作業がなくなりサービス品質が向上する
- 運用の自動化や効率化により運用コストを削減できる
- 災害対策も容易に実現できる
- 監査部門
- アクセスコントロールに関する社員の意識が高まる
- アカウントやアクセス権限への操作が証跡として残る
- 内部統制が強化され、不要なアクセス権限がなくなる
- 利用者
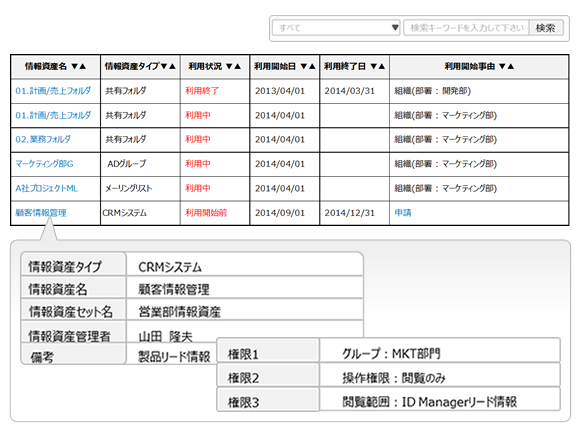
利用者に対しても、「どの情報資産に、どの権限で、いつまでアクセス可能か」まで見える化。 利用者は、いつでも、自分の権限がわかるため、利用期間の延長や権限変更など申請によって自己解決が可能です。
監査ログの管理
全ての操作・変更履歴を記録
デジタル証明書の安全な配布
申請ワークフローを使った安全・効率的なデジタル証明書の配布
ここが違う!Soliton ID Manager
導入効果
ダウンロード
解決策
ファイルサーバのアクセス権限管理における課題解決
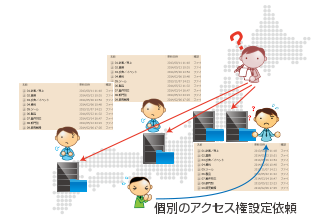
ファイルサーバのアクセス権管理における課題
- 管理されていないアクセス権、手間と時間が掛かる運用
- フォルダのアクセス権管理は、各部署に任せきりで、システム部門では管理していない
- 各部署では、現在のアクセス権をエクスプローラで見る事はできるが、手間も掛かり、フォルダ管理者も不明確で、実質管理出来ていない
- アクセス権をセキュリティグループで設定するには、システム部門に設定作業やアクセス権の確認作業を都度依頼する必要がある
- 難しい削除運用
- 本来あるべきアクセス権や設定経緯が管理されていない為、不要なアクセス権がわからない
- 人事異動時の旧所属部署フォルダからのアクセス権削除は、引継期間を考慮した個別調整が必要
ID Managerによる解決策
自動化で正確性とスピードの向上、運用コストを削減
フォルダへのアクセス権は、ADのセキュリティグループを使って付与することで、人事異動に伴う部門フォルダのアクセス権洗い替えを組織ルールで自動化し、 業務プロジェクト単位で発生する現場レベルでのユーザー個別のアクセス権設定を、Webワークフローと連動して自動化します。 これらの運用の自動化によって、正確性とスピードを向上し、アクセス権設定運用コストを低減する事が可能です。
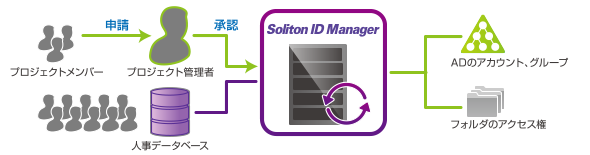
見える化でアクセス権を最適化
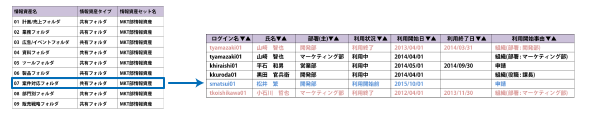
フォルダ管理者(情報資産管理者)に対して、フォルダのアクセス権を「どの部署の、誰に、どの期間、どのような理由で付与されたのか」まで見える化。 フォルダ管理者は、いつでも管理するフォルダのアクセス権がわかるため、気になるアクセス権があれば本人や所属部署のマネージャに確認したり、 管理者の権限ですぐに変更する事も可能なため、最適なアクセス権を維持できます。
シングルサインオンの実現
シングルサインオン実現へのステップ
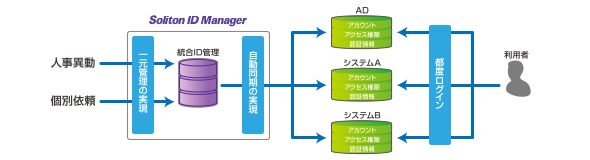
- ステップ1)ID、パスワードポリシーの統一
- 実現内容
- 覚えるID・パスワードが1つになる
- パスワード変更は、統合ID管理システムに対してのみ行う事で一括変更される
- IDやアクセス権限管理の運用自動化
- 残課題
- ログインの都度、ID・パスワード入力が必要
- パスワードポリシーを最もセキュリティレベルの低いシステムに合わせざるを得ず、セキュリティリスクが高まったり、対応出来ないアプリケーションが出てくる
- 特に、レガシーシステムとクラウドサービスが共存するハイブリッド環境などでは、統一自体が出来ない可能性も高い
- ID・パスワードが漏えいするとすべてのシステムにログイン可能となり、セキュリティリスクが高まる
- 実現内容
- ステップ2)ディレクトリ統合
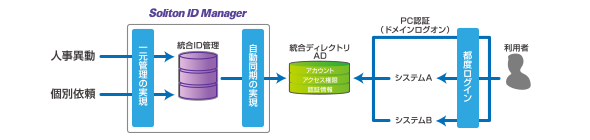
- 実現内容
- 覚えるID・パスワードが1つになる
- パスワード変更は、統合ID管理システムに対してのみ行う事で一括変更される
- IDやアクセス権限管理の運用自動化(+α 管理対象が1つになり管理がシンプルになる)
- 残課題
- ログインの都度、ID・パスワード入力が必要
- ID・パスワードが漏えいするとすべてのシステムにログイン可能となり、セキュリティリスクが高まる
- 利用出来るシステム(アプリケーション)が限定されるため、パッケージソフトウェア、クラウドサービスの多くは対応出来ない(外部LDAP対応)
- ID・パスワードが漏えいするとすべてのシステムにログイン可能となり、セキュリティリスクが高まる
- 実現内容
- ステップ3)シングルサインオンの実現
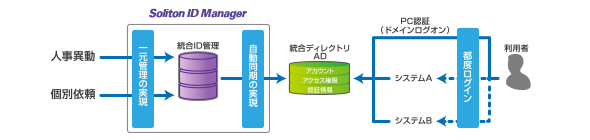
- 実現内容
- 覚えるID・パスワードが1つになる
- パスワード変更は、統合ID管理システムに対してのみ行う事で一括変更される
- IDやアクセス権限管理の運用自動化(+α 管理対象が1つになり管理がシンプルになる)
- ログイン操作が1回になる(ドメインログオンのみ)
- 残課題
- 利用出来るシステム(アプリケーション)が限定されるため、パッケージソフトウェア、クラウドサービスの多くは対応出来ない(SAMLやKerberos認証への対応)
- 画面ロックをせずに離席すると第三者がすべてのシステムにアクセス出来てしまう
- ID・パスワードが漏えいするとすべてのシステムにログイン可能となる
- 実現内容
実現に向けての課題・問題点
- ID、パスワードの共通化は手段であって目的ではない
- 共通化ありきとすると、一番セキュリティレベルの低いパスワードに合わせる事になる
- クラウドサービスなど、IDの共通化もハードルが高い
- シングルID、シングルパスワードはセキュリティ弱化になる
- 現実的なセキュリティ強化になる仕組みとする
- 無理に厳しいセキュリティポリシーを採用すると、利用者が付いてこれず、かえってポストイットパスワードのような状態や覚えやすいパスワードになり逆効果になりやすい
- シングルサインオンで覚えるパスワード数を減らし、合わせてパスワード運用の強化や多要素認証や生体認証利用で認証強化する方が現実的なセキュリティ対策になる
- シングルサインオンは、1つの方式に統一するのが難しいため、フェデレーション、代理認証、 ADを使ったKerberos認証などを組み合わせて検討する
- セキュリティ強化と運用コスト低減の両立が重要
- システムごとの個別・属人的運用から統一ポリシーやルールに基づいた運用とする
- ポリシーやルールに従って運用の自動化や見える化を進めて、不要なIDやアクセス権限が残らないようにし、運用コスト低減も図る
- パスワードポリシーは強化し、セルフメンテナンスで管理コスト増大を防ぐ
ソリトンが考える現実的なシングルサインオン実現案
- シングルサインオン認証基盤を組み合わせた方式
- 統合ディレクトリと連携するシングルサインオンシステムを構築
- シングルサインオンシステムへのログインは、パスワード運用の強化やワンタイムパスワード化、多要素認証や生体認証などを使って認証強化
- 代理認証機能を利用して、シングルサインオンシステムにログインすれば、他システムへのログイン時のID、パスワード入力は不要(透過的ログイン)
- 統合ID管理システムで、 ID、パスワードを一元管理
- 代理認証で利用する各システムにログインするID、パスワードを利用者に隠ぺい
- 統合ディレクトリや各システムのID、アクセス権限のメンテナンスと連動して、シングルサインオンシステムを自動メンテナンス
- 統合ディレクトリと連携するシングルサインオンシステムを構築
- 効果
- 利用者
- 覚えるID、パスワードは1つに
- ログイン操作において、都度のID、パスワード入力が不要
- 利用できるアプリケーションの選択肢が広がる
- 管理者
- 認証強度が高まるのでセキュリティ強化となる
- 既存システムの修正(パスワードポリシの統一や強化に伴うシステム改編)が不要
- ID管理システムの利用で運用の自動化によるコスト削減
- 利用者
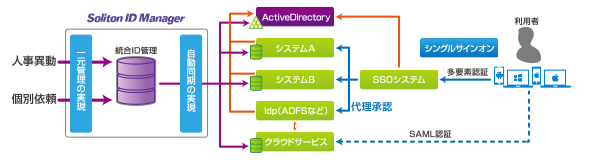
- 特長
- 利用者のログイン操作は1回
- 1回のログイン認証を強化
- ICカード、証明書、生体認証などを使った多要素認証
- ワンタイムパスワードによる使い捨てパスワード
- 代理認証機能でWEBアプリケーションにシングルサインオン
- マルチデバイス(OS)に対応
・「アクセス管理課題への解決案 ?シングルサインオンシステムによる解決?」の詳細資料請求
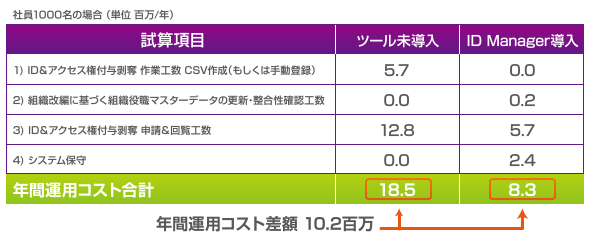
運用コストの削減
Soliton ID Manager導入で年間約1,000万の低減!
ダウンロード
システム概要
システム構成イメージ
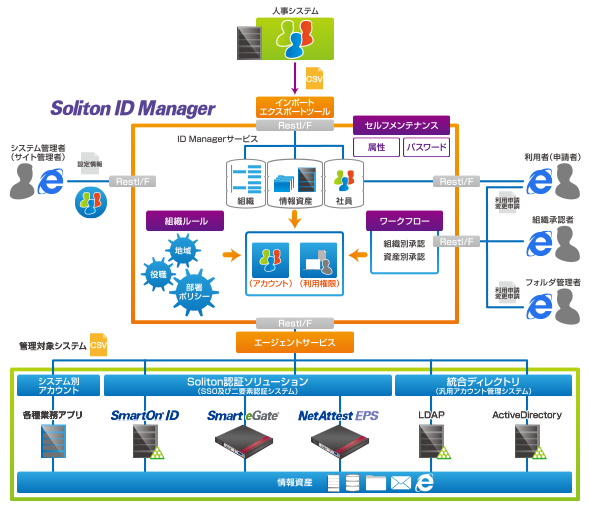
情報資産アクセス管理の仕組み
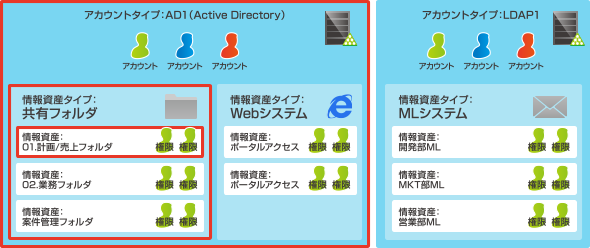
- アカウントタイプ
- 物理的にアカウント(ID)の登録が必要な管理対象システムの設定
- Active Directory、LDAPなどの統合認証ディレクトリのアカウント
- アプリケーション独自のアカウント
例)ActiveDirectory用に“AD1”を登録
- 情報資産タイプ
- 情報資産に関する選択可能なアクセス権限設定を含めた共通設定情報(アプリケーションの種類)
- アカウントタイプに紐付けて、同じ種類/設定単位で登録
例) ActiveDirectoryを使う 情報資産タイプとして“共有フォルダ”を登録
- 情報資産
- 情報資産タイプに基づいて定義される個々の情報資産(アプリケーションやフォルダなど)
例)情報資産タイプ“共有フォルダ”に、資産名“01.計画/売上フォルダ”を登録
- 情報資産タイプに基づいて定義される個々の情報資産(アプリケーションやフォルダなど)
人事システムとの連携
人事システムとの連携によって、社員マスタ(DB)に最新の人事データを反映・同期し、管理しているアカウントや権限に自動反映する
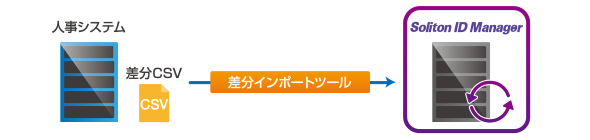
- (1) CSV連携(差分)
- 人事システム側で社員情報を1ユーザ1行の、IDMの指定する書式に合わせて出力された差分CSVファイルを出力
- 出力されたCSVファイルを、ID Managerに付属する差分インポートツールで社員マスターに取り込み
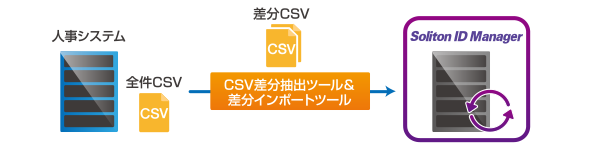
- (2) CSV連携(全件)
- 人事システム側で社員情報を1ユーザ1行の全件CSVを出力
- 出力されたCSVファイルを、 ID Managerに付属するCSV差分抽出ツールで差分抽出を行ってから、差分インポートツールで社員マスターに取り込み
マルチテナント
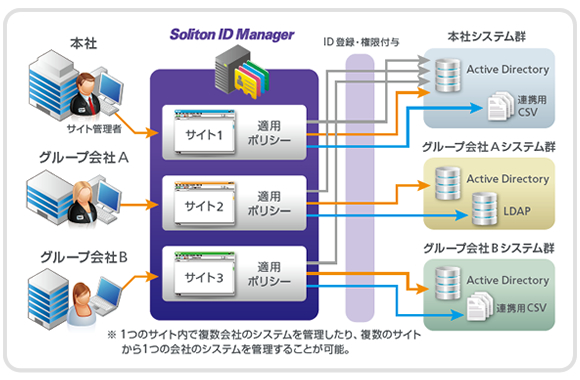
基盤の共同利用を促進する仕組み
- 共通基盤化しても各社ごとの独立性を確保する事が可能
- マルチテナント機能を使って会社単位にサイト分割を行う事で、各社ごとに別々のポリシ定義や運用をする事が可能
- グループ統合ADの分散管理など、多様なニーズに対応可能
障害対策
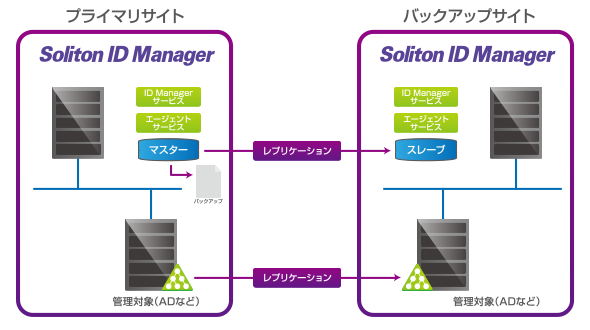
- レプリケーション機能によるディザスタリカバリ対応
- アカウントや権限に関する情報は全てデータベースで管理
- データベースのデータをレプリケーション機能でリモート同期
- ディザスタリカバリを標準機能で安価に実現
主な機能
■管理者機能
| 区分 | 機能 | スタンダード版 | ライト版 |
| 社員マスター管理 | CSVによる一括インポート/エクスポート | 〇 | 〇 |
| カスタム属性の追加 | 〇 | 〇 | |
| セルフメンテナンス設定(属性単位) | 〇 | 〇 | |
| 属性単位の表示制御 | 〇 | 〇 | |
| 属性暗号化 | 〇 | 〇 | |
| 入力規則設定 | 〇 | 〇 | |
| 組織マスター管理 | 部署コードマスター管理(階層対応) | 〇 | 〇 |
| 役職コードマスター管理 | 〇 | 〇 | |
| 職務コードマスター管理 | 〇 | 〇 | |
| 契約形態コードマスター管理 | 〇 | 〇 | |
| 勤務場所コードマスター管理 | 〇 | 〇 | |
| 期間管理(未来予約) | 〇 | 〇 | |
| 組織ルール管理 | 部署ルール管理(上位組織ルール継承対応) | 〇 | 〇 |
| 役職ルール管理 | 〇 | 〇 | |
| 職務ルール管理 | 〇 | 〇 | |
| 契約形態ルール管理 | 〇 | 〇 | |
| 勤務場所ルール管理 | 〇 | 〇 | |
| アカウント作成・削除ルール | 〇 | 〇 | |
| カスタム属性設定・追加ルール | 〇 | 〇 | |
| 情報資産のデフォルト権限割当てルール | 〇 | 〇 | |
| 兼務・引き継ぎ | 〇 | 〇 | |
| 期間管理(未来予約) | 〇 | 〇 | |
| ワークフロー管理 | 組織属性に基づく承認者設定 | 〇 | |
| 情報資産管理者による承認者設定 | 〇 | ||
| 組織属性、申請種別、利用情報資産などに基づく承認経路管理 | 〇 | ||
| 申請・承認管理 | 〇 | ||
| セキュリティレイヤー管理(情報資産に対して申請可能条件を指定) | 〇 | ||
| 情報資産管理 | 情報資産マスター登録 | 〇 | 〇 |
| 選択型権限属性の管理 | 〇 | 〇 | |
| 任意入力型権限属性の管理 | 〇 | 〇 | |
| 複数情報資産のプール登録(プール資産管理) | 〇 | ||
| プロビジョニング | アカウント同期(アカウント登録・変更・無効化・削除) | 〇 | 〇 |
| パスワード同期(一括更新) | 〇 | 〇 | |
| 属性マッピング(同期設定) | 〇 | 〇 | |
| 文字列の結合、分離、取り出し処理 | 〇 | 〇 | |
| 条件分岐による属性値設定 | 〇 | 〇 | |
| 乱数による属性値生成(ランダムパスワード生成など) | 〇 | 〇 | |
| パスワード管理 | パスワードポリシー管理・適用 | 〇 | 〇 |
| パスワード変更・同期 | 〇 | 〇 | |
| パスワード変更催促通知(メール) | 〇 | 〇 | |
| パスワードセルフリセット | 〇 | 〇 | |
| ログ管理 | ログ検索機能 | 〇 | 〇 |
| システム管理ログ | 〇 | 〇 | |
| システムログ | 〇 | 〇 | |
| ログインログ | 〇 | 〇 | |
| アカウント配信ログ | 〇 | 〇 | |
| サイト管理ログ | 〇 | 〇 | |
| 社員操作ログ | 〇 | 〇 | |
| 情報資産利用ログ(ユーザー単位) | 〇 | 〇 | |
| 情報資産利用ログ(情報資産単位) | 〇 | 〇 | |
| 定期アーカイブ | 〇 | 〇 | |
| ジョブ管理 | ジョブグループ作成機能 | 〇 | 〇 |
| ジョブステータス管理機能(再実行) | 〇 | 〇 | |
| 自動インポート | 〇 | 〇 | |
| 組織適用開始/終了 | 〇 | 〇 | |
| ルール適用開始/終了 | 〇 | 〇 | |
| 情報資産の利用開始/終了 | 〇 | 〇 | |
| 引継終了 | 〇 | 〇 | |
| アカウント同期(プロビジョニング)の実行 | 〇 | 〇 | |
| 各種メール通知処理 | 〇 | 〇 | |
| 運用日付更新処理 | 〇 | 〇 | |
| その他 | カスタムエージェント対応(SDK) | 〇 | 〇 |
| マルチテナント | 〇 | 〇 | |
| 分散構成対応 | 〇 | 〇 | |
| DR機能(データレプリケーション) | 〇 | 〇 | |
| 自動バックアップ(設定、ストレージ) | 〇 | 〇 | |
| LDAP(AD)連携ツール(同期) | 〇 | 〇 | |
| 人事連携用CSVツール(同期) | 〇 | 〇 | |
| 運用日付への対応 | 〇 | 〇 |
■利用者機能
| 区分 | 機能 | スタンダード版 | ライト版 |
| 利用者機能 | 社員属性情報表示 | 〇 | 〇 |
| 利用中/利用予定の情報資産表示 | 〇 | 〇 | |
| パスワード管理 | パスワード一括変更 | 〇 | 〇 |
| パスワード忘れ時のセルフリセット(メール連携) | 〇 | 〇 | |
| 申請管理 | 情報資産の利用・変更申請 | 〇 | |
| 情報資産管理者による代理利用・変更申請 | 〇 | ||
| 利用者による社員情報変更申請 | 〇 | ||
| ID管理担当者による社員新規登録・変更申請(代理申請) | 〇 | ||
| 承認管理 | 承認・却下 | 〇 | |
| 承認履歴一覧 | 〇 | ||
| ログ管理 | 社員操作ログ (自分のIDに対する管理者による操作履歴) |
〇 | 〇 |
| 情報資産利用ログ (自身が管理する資産へのアクセス権限付与状況) |
〇 | 〇 |
動作環境
| Soliton ID Managerサーバー <Windows Server > |
Windows Server 2016 Windows Server 2019 Windows Server 2022 Windows Server 2025 |
| 管理者クライアントブラウザ環境 | Edge Chrome |
| 利用者クライアントブラウザ環境 | Edge Chrome ※Windows 11以降 |
管理対象システム
| Office365 (ユーザー&グループ&ライセンス&ExchangeOnline) |
|
| Google Apps (ユーザー&グループ) |
|
| cybozu.com (ユーザー&グループ&サービス) |
|
| Domino (ユーザー&グループ) |
IBM Domino 9.0.1 IBM Domino 12.0.x |
| RDB (データベースレコード) |
Oracle Database 12c Microsoft SQL Server 2014 PostgreSQL 10/14 MySQL 8.0 |
| Active Directory (ユーザー&グループ)及び フォルダアクセス権(NTFS/CIFS) |
Windows Server 2016 Windows Server 2019 Windows Server 2022 Windows Server 2025 |
| LDAP (ユーザー&グループ) |
OpenLDAP2.4/2.6 ※記載のない環境については、別途お問い合わせください |
| CSV | 各種ディレクトリへの反映用途等に利用されるCSVファイル (1ユーザー1行で記述・Shift-JIS/UTF-8形式・RFC4180 準拠) |
| NetAttest EPS | V4.8.x / V4.10.x / V5.2.x |
| SmartOn ID |
V2.8.1.x |
上記記載のないバージョンについては、別途お問い合わせください。
ダウンロード

-
【Soliton ID Manager】 V2.2アップデート12用修正パッチ2(V2.2.12.2)公開
-
【Soliton ID Manager】 V2.2アップデート12用修正パッチ(V2.2.12.1)公開
-
【Soliton ID Manager】 V2.2 Windows Server Starter/アップデートパック (V2.2.12)公開
-
【Soliton ID Manager】 V2.2 Windows Server Starter/アップデートパック (V2.2.11)公開
-
【Soliton ID Manager】 V2.2.10レビジョンアップ版 (V2.2.10.2)公開
-
【Soliton ID Manager】 V2.2 Windows Server Starter/アップデートパック (V2.2.10)公開
-
【Soliton ID Manager】 V2.2.9レビジョンアップ版 (V2.2.9.2)公開
-
【Soliton ID Manager】 V2.2.9レビジョンアップ版 (V2.2.9.1)公開
-
【Soliton ID Manager】 V2.2 Windows Server Starter/アップデートパック (V2.2.9)公開
-
【Soliton ID Manager】 V2.2.8レビジョンアップ版 (V2.2.8.1)公開
-
【Soliton ID Manager】 V2.2 Windows Server Starter/アップデートパック (V2.2.8)公開
-
【Soliton ID Manager】 V2.2 Windows Server Starter/アップデートパック (V2.2.7)公開
-
【Soliton ID Manager】 V2.2 Windows Server Starter/アップデートパック (V2.2.5)公開
-
【Soliton ID Manager】 V2.2 Windows Server Starter/アップデートパック (V2.2.4)を公開
-
【Soliton ID Manager】 V2.2 Windows Server Starter/アップデートパック (V2.2.2)を公開
-
【Soliton ID Manager】V2.2 Windows Server Starter(V2.2.1)公開
- お問い合わせ
-
フォームからのお問い合わせ