

ランサム対策はASMから ー攻撃回避のための現状把握は最優先です
Attack Surface
Management (ASM)サービス
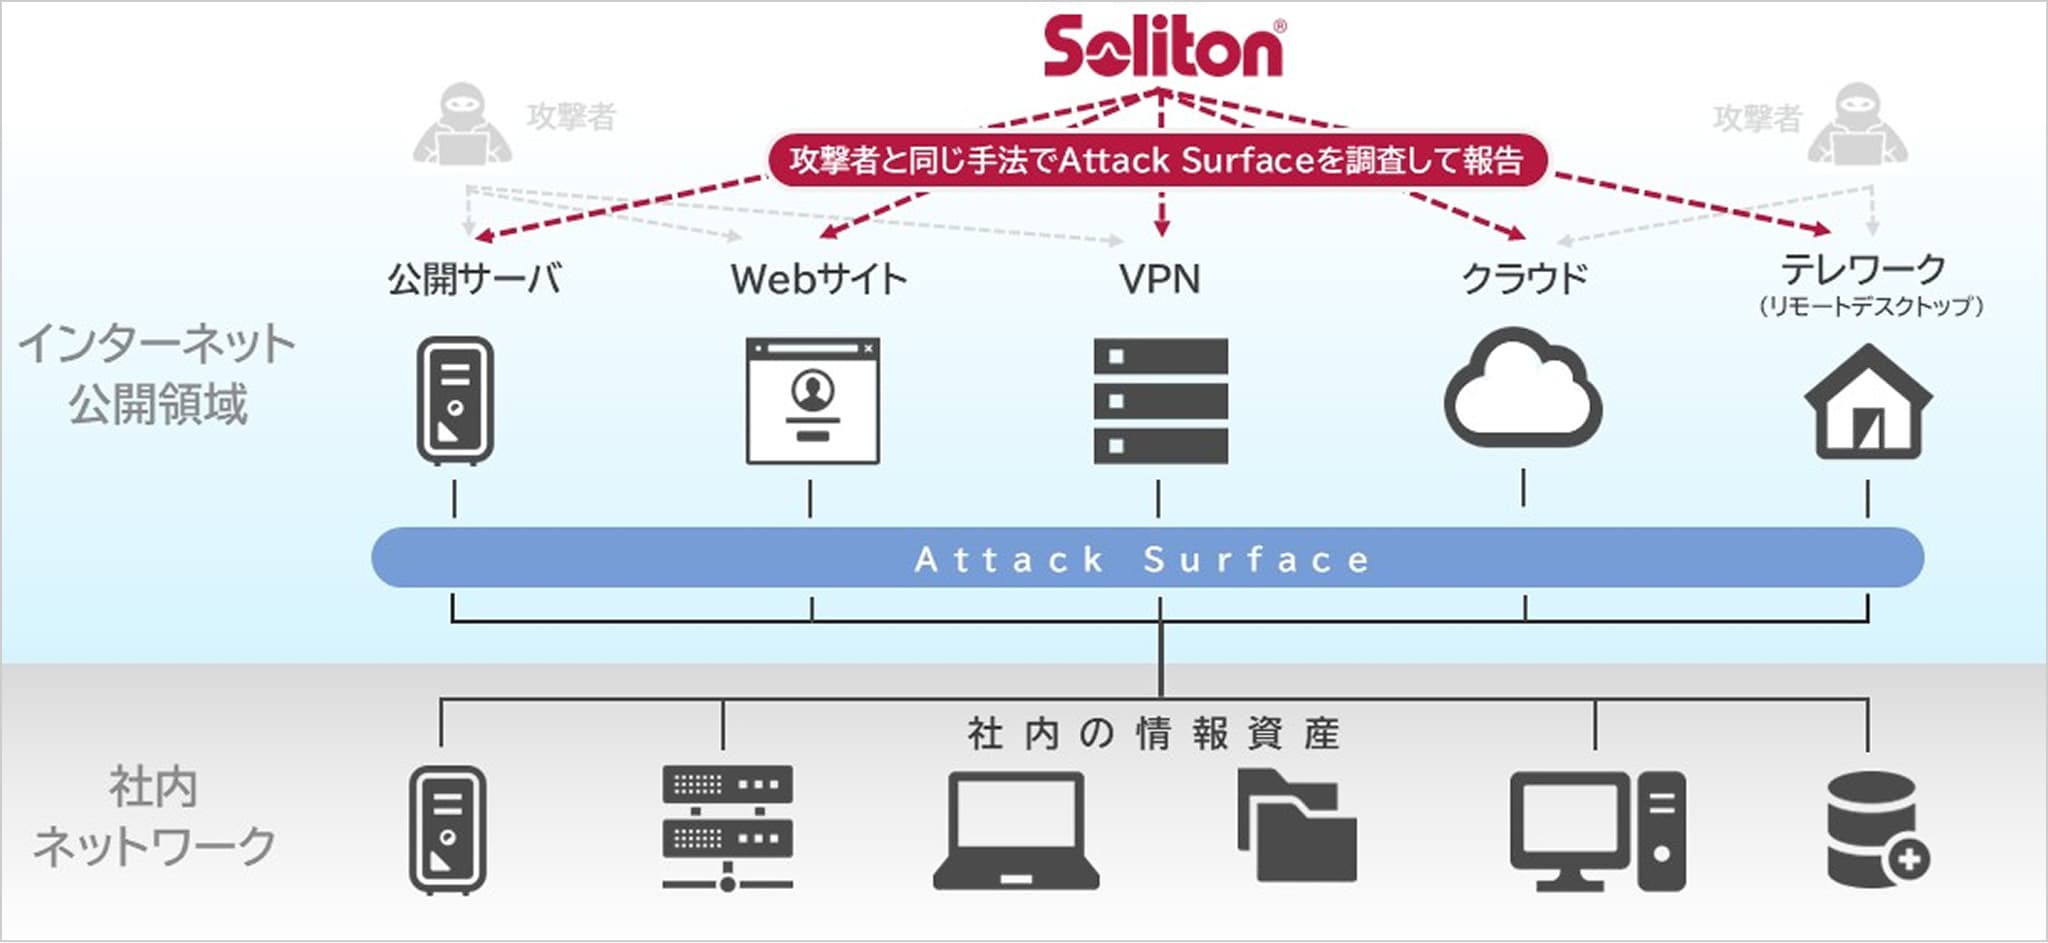
サイバー攻撃の起点となり得る公開IT資産を調査し、
攻撃リスクを可視化します
現状把握から始める
サイバーセキュリティ対策
Attack Surface Management (ASM)とは
ランサムウェア対策の起点
となるASMの重要性
近年のランサムウェア被害では、VPN機器やリモートデスクトップ(RDP)など、インターネットに公開された機器を起点とする侵入事例が多数確認されています。これらの機器に存在する脆弱性や、強度の低い認証情報の悪用が、主な感染経路となっています。また、総務省のASMガイドラインにおいても、組織が把握できていない外部公開資産が重大なセキュリティリスクとなることが指摘されています。
一方で、事業の拡大やIT環境の変化に伴い、自社の外部公開資産を常に正確かつ漏れなく把握・管理することは容易ではありません。その結果、「何から対策するべきか判断できない」という状況に陥るケースも少なくありません。
このような状況下においては、平時のうちから自組織の攻撃対象領域(アタックサーフェス)を可視化し、外部からアクセス可能なIT資産を継続的に把握・管理することが不可欠です。これは、ランサムウェア被害を未然に防ぐために、最初に取り組むべき、かつ最も重要な技術的対策です。
ソリトンのASMサービス
ソリトンのAttack Surface Management(ASM)サービスは、専門エンジニアによるアタックサーフェスのスポット調査サービスです。サイバー攻撃の対象となりうる、外部公開IT資産(サーバー、ネットワーク機器、クラウド、ウェブサイトなど)の一覧や脆弱性の有無、インターネット上に漏えいした従業員のパスワードまで調査を行い、ご報告します。
まず自組織のアタックサーフェスの現状を把握し、発見された問題箇所を早期に対処することで攻撃者に狙われにくい安全なアタックサーフェスを実現することができます。
ご紹介動画(2分28秒)
サービスの強み
ソリトンのASMサービスが
選ばれる理由
1インターネットに公開されているIT資産を一覧化して報告
ソリトンのASMでは、お客様のドメイン名を調査起点にインターネット上を探索し、インターネットに接続されているお客様所有の公開サーバをはじめとするネットワーク機器(公開IT資産)を洗い出しします。
探索で検出した公開IT資産は、さらにIPアドレスを起点に公開ポート確認、稼働中のソフトウェア情報/バージョン情報の収集、外部の脆弱性データベースとの照合による脆弱性の有無等まで調査して報告いたします。その他、ウェブサイトに関連する調査や従業員のパスワード漏えい状況に至るまで、広範囲に調査を行います。
納品物で一覧化された公開IT資産は、お客様のアタックサーフェス管理上の基本データとして継続的にご活用いただけます。
2脆弱性のあるソフトウェア報告~リスク評価によるトリアージ~
公開IT資産の調査で検出されたホストはさらに調査を進め、稼働中のソフトウェアに脆弱性が存在しないかを確認します。ソリトンのASMにおける脆弱性報告では脆弱性の有無だけでなく、検出された脆弱性が悪用されるリスクまで評価して報告いたします。
脆弱性管理で一般的に使用されるスコアリングシステムとして「共通脆弱性評価システム CVSS ( Common Vulnerability Scoring System)」がありますが、CVSSでは脆弱性単体の危険度は把握できても、実際の攻撃で使用可能かの観点からは情報不足です。
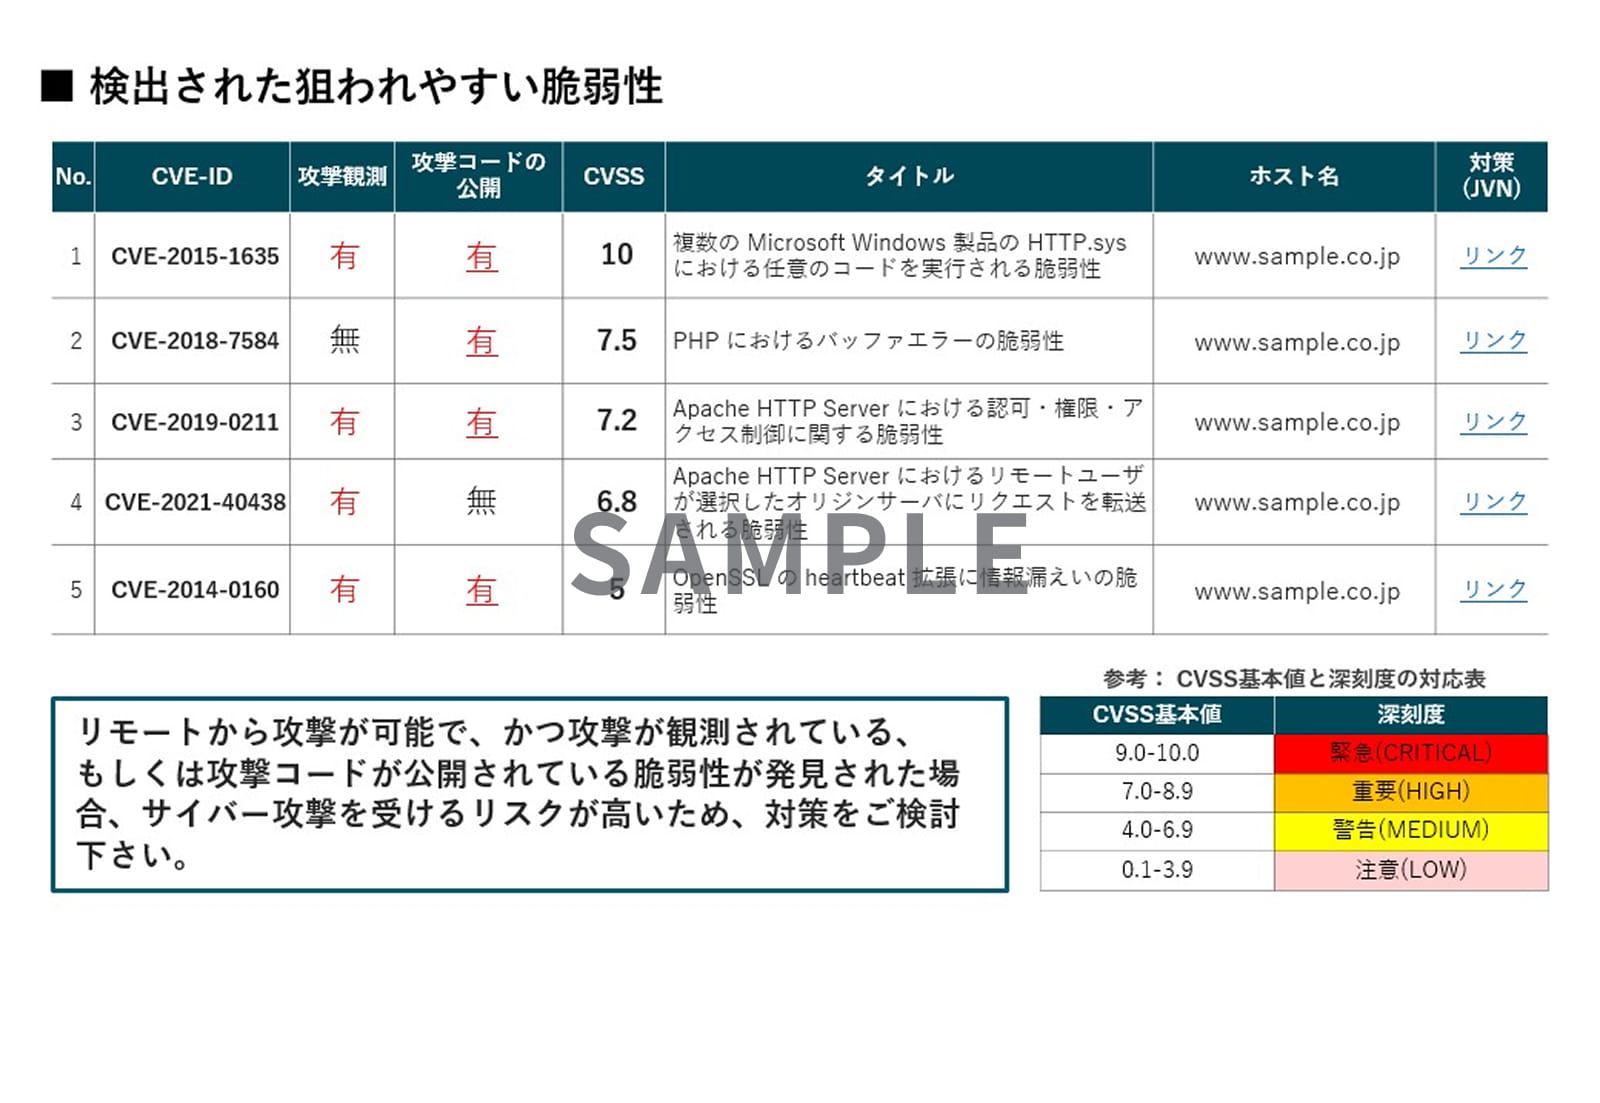
そこでソリトンのASMでは、検出された脆弱性を外部のデータベースと照合し「リモートから攻撃可能な脆弱性か」「既に攻撃が観測されている脆弱性か」「既に攻撃手法が公開されている脆弱性か」の観点からリスク評価をし、対応優先順位を明確にしてご報告します。
310営業日で報告書を納品~迅速な不備対応が可能~
弊社にお申込書到着後、10営業日で報告書を納品します。アタックサーフェスの不備を確認後、速やかに対応アクションに移行することができます。
※繁忙期はお時間をいただく場合がございます。
調査内容
報告内容と照合し、
リスクを早期発見
報告内容と貴社で把握している情報を照合し、問題箇所の早期発見にご活用いただけます。
| 調査対象 | 調査概要 | 主な報告内容 | 対処例 |
|---|---|---|---|
 ネットワーク 機器の情報 |
攻撃者と同じ手法で取得できるネットワーク機器の情報 |
|
|
 ソフトウェアの情報 |
機器で稼働するソフトウェアの情報とCVE(共通脆弱性識別子)登録済の脆弱性の有無 |
|
|
 Webアプリ ケーション情報 |
公開中のWebアプリケーション |
|
|
 認証プロンプト情報 |
公開されている認証プロンプト |
|
|
 漏えいアカウント情報 |
インターネット上で取得できる従業員のアカウント(メールアドレス/パスワード)の情報 |
|
|
納品物
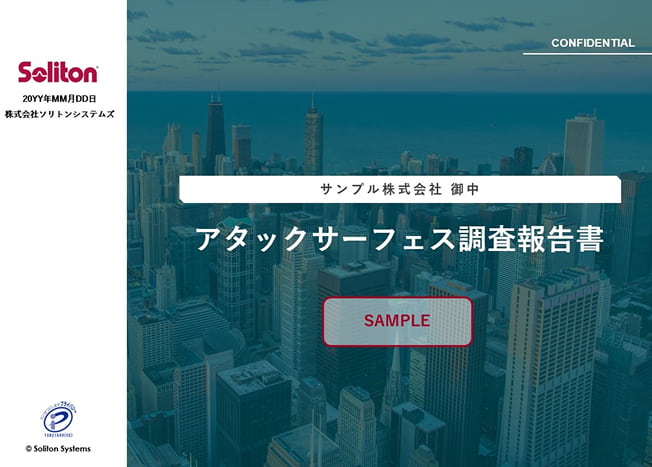
調査報告書(PDF)
公開IT資産一覧(Excel)
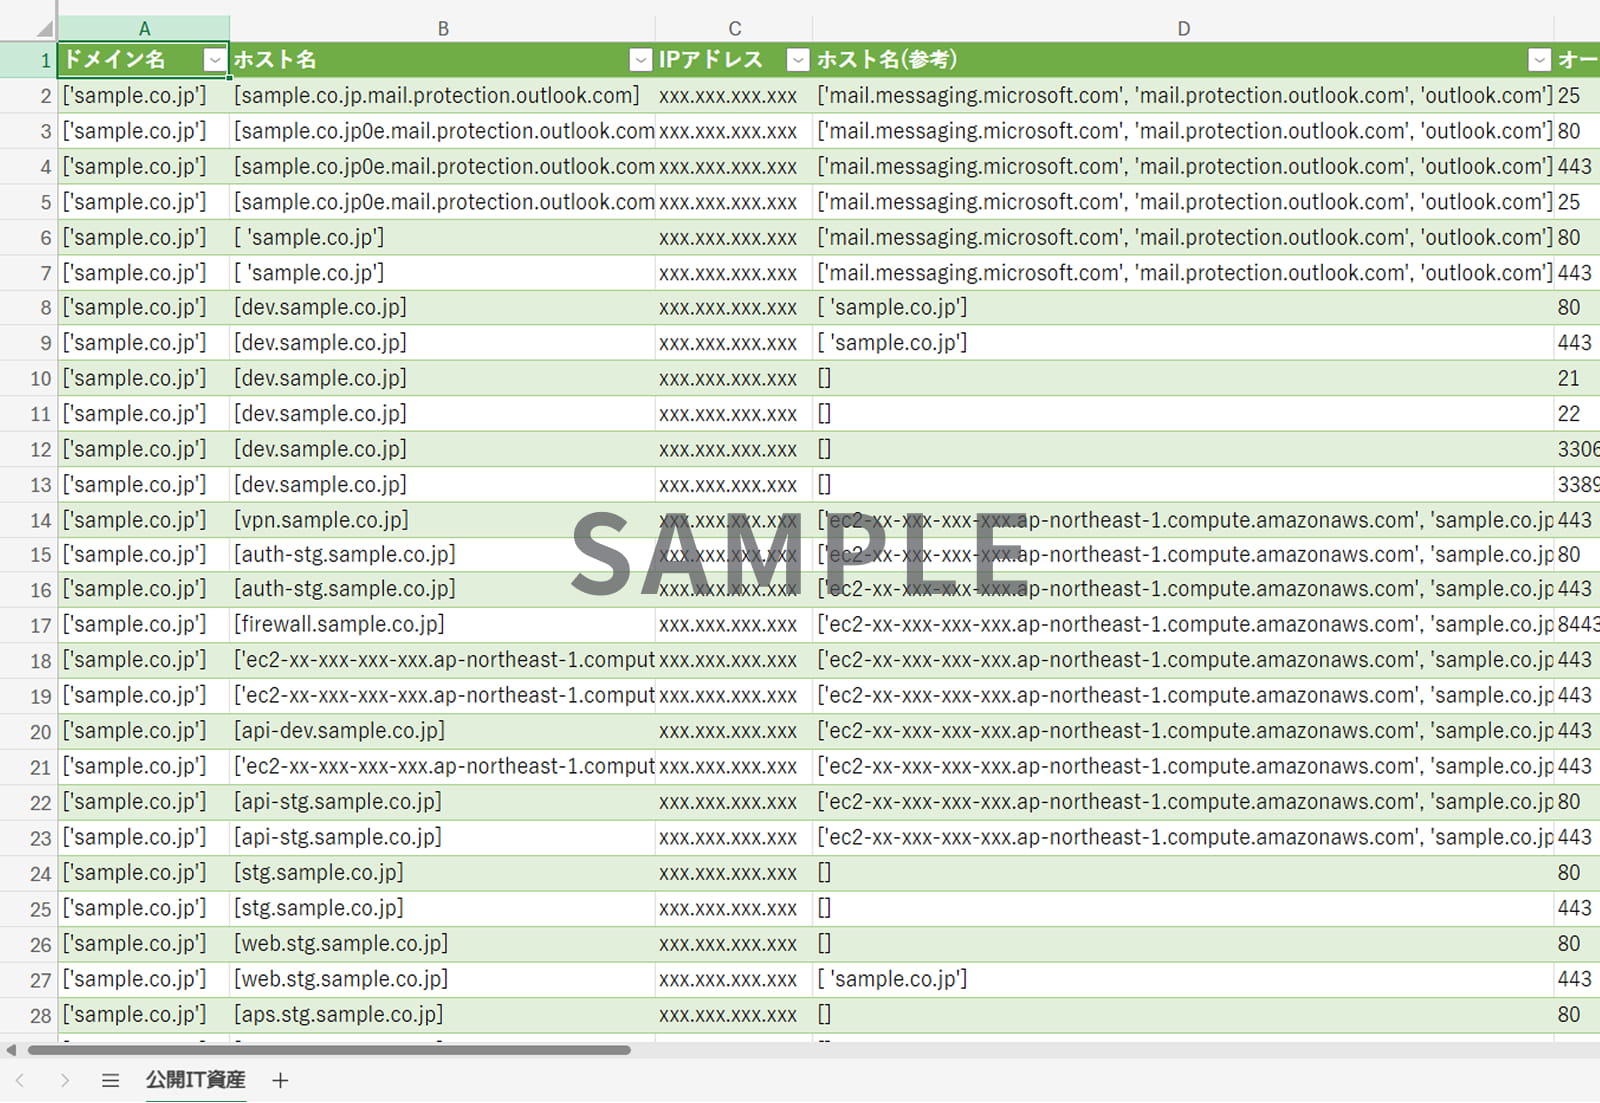
Excelファイル内で各シート毎の明細を納品します。
把握できていない公開IT資産の有無を、ご確認ください。
| ドメイン | 調査対象ドメインと、発見された関連ドメイン |
|---|---|
| ホスト名 | 調査対象ドメインのホスト名一覧 |
| IPアドレス | ホスト名が持つIPアドレス一覧 |
| オープンポート | インターネット上に公開されているオープンポート一覧 |
| ソフトウェア | 検出されたソフトウェア一覧 |
| 公開IT資産 | 発見されたIT資産一覧 |
| 公開Web 資産 |
公開IT資産内のWebオープンポートを抽出し発見されたURL他、関連情報一覧 |
| 脆弱性 | 公開IT資産/公開Web資産に確認された脆弱性一覧 |
| 狙われやすい 脆弱性 |
確認された脆弱性のうち、リモートから攻撃可能、既に攻撃が観測、攻撃コードが公開されているものを抽出 |
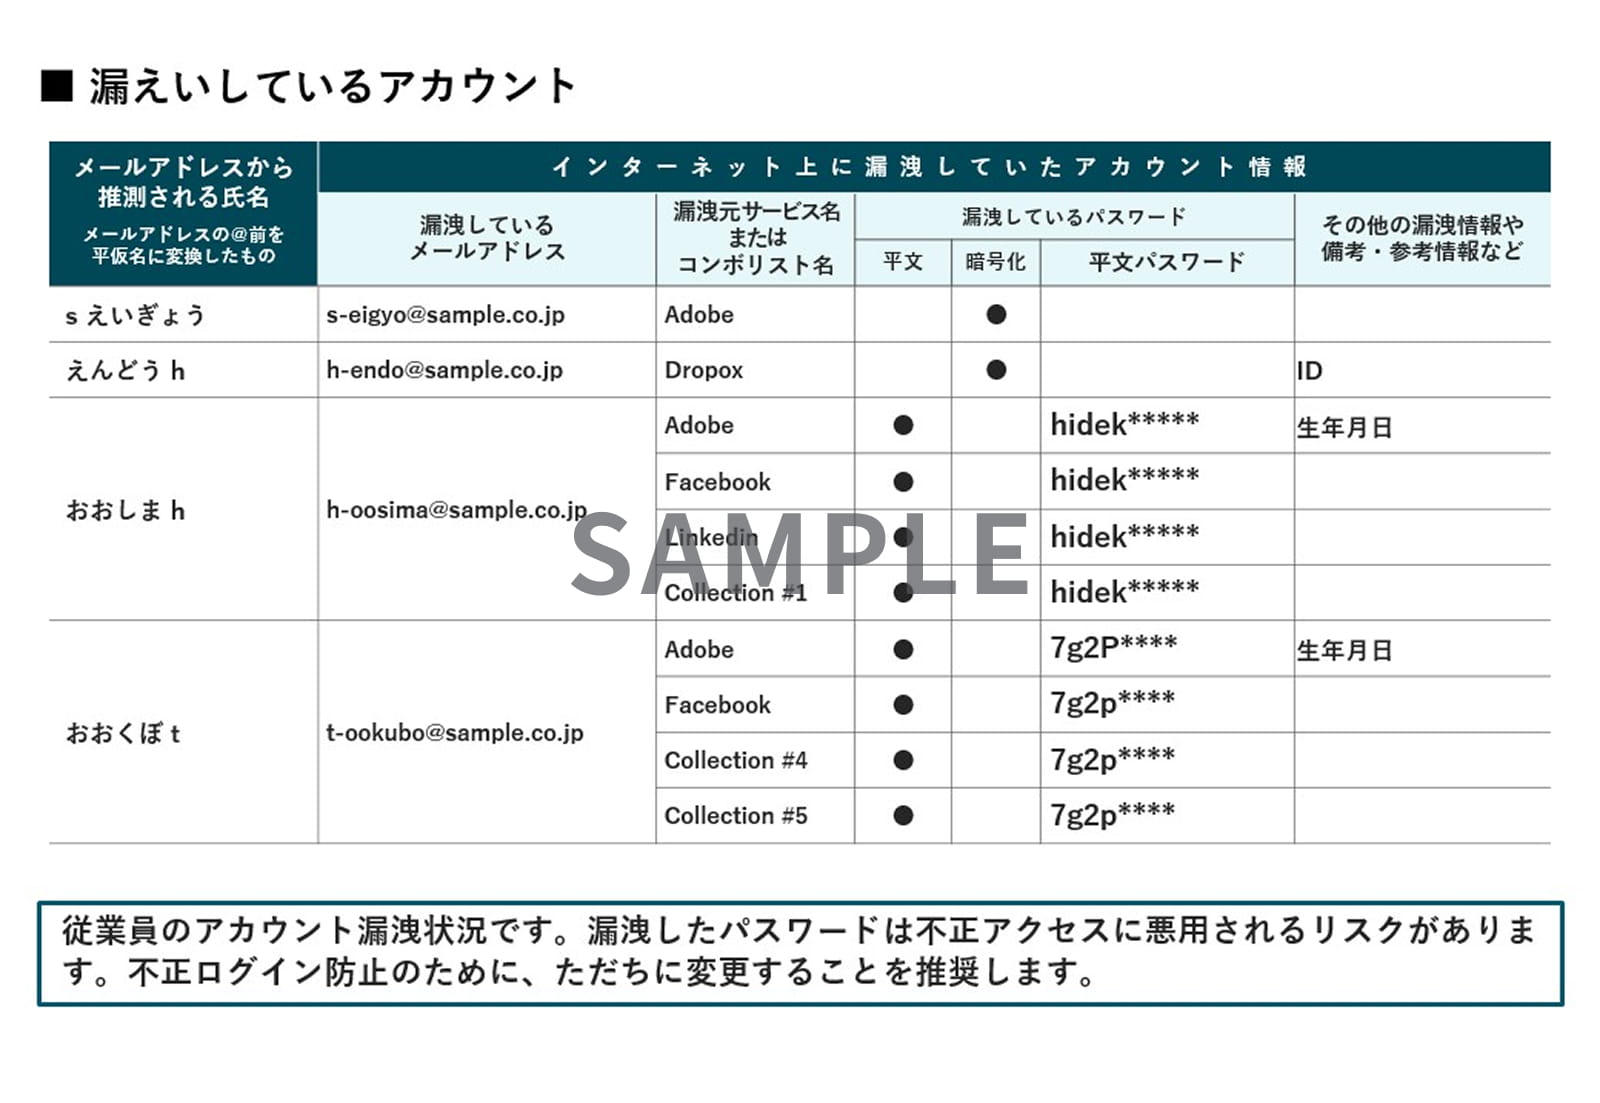
| 漏えい アカウント |
漏えいアカウント(メールアドレス、パスワード等)の一覧 ※パスワードが平文のまま漏えいの場合、文字列を一部マスキングし報告 |
|
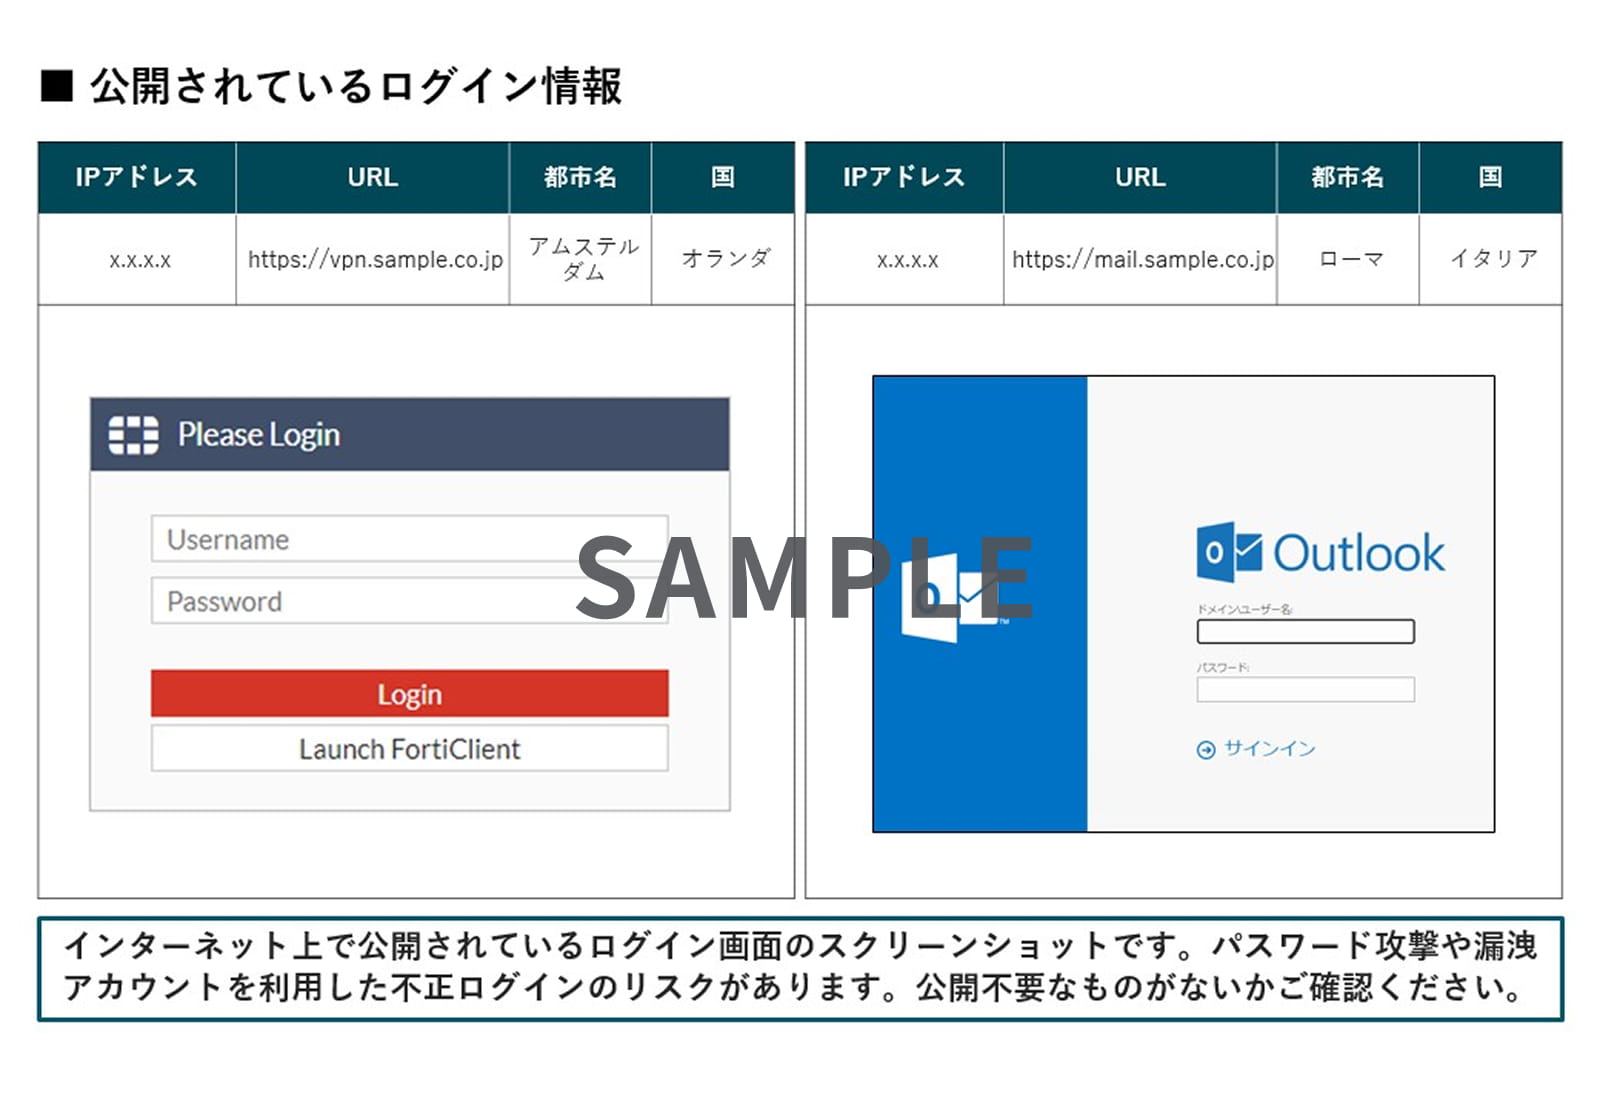
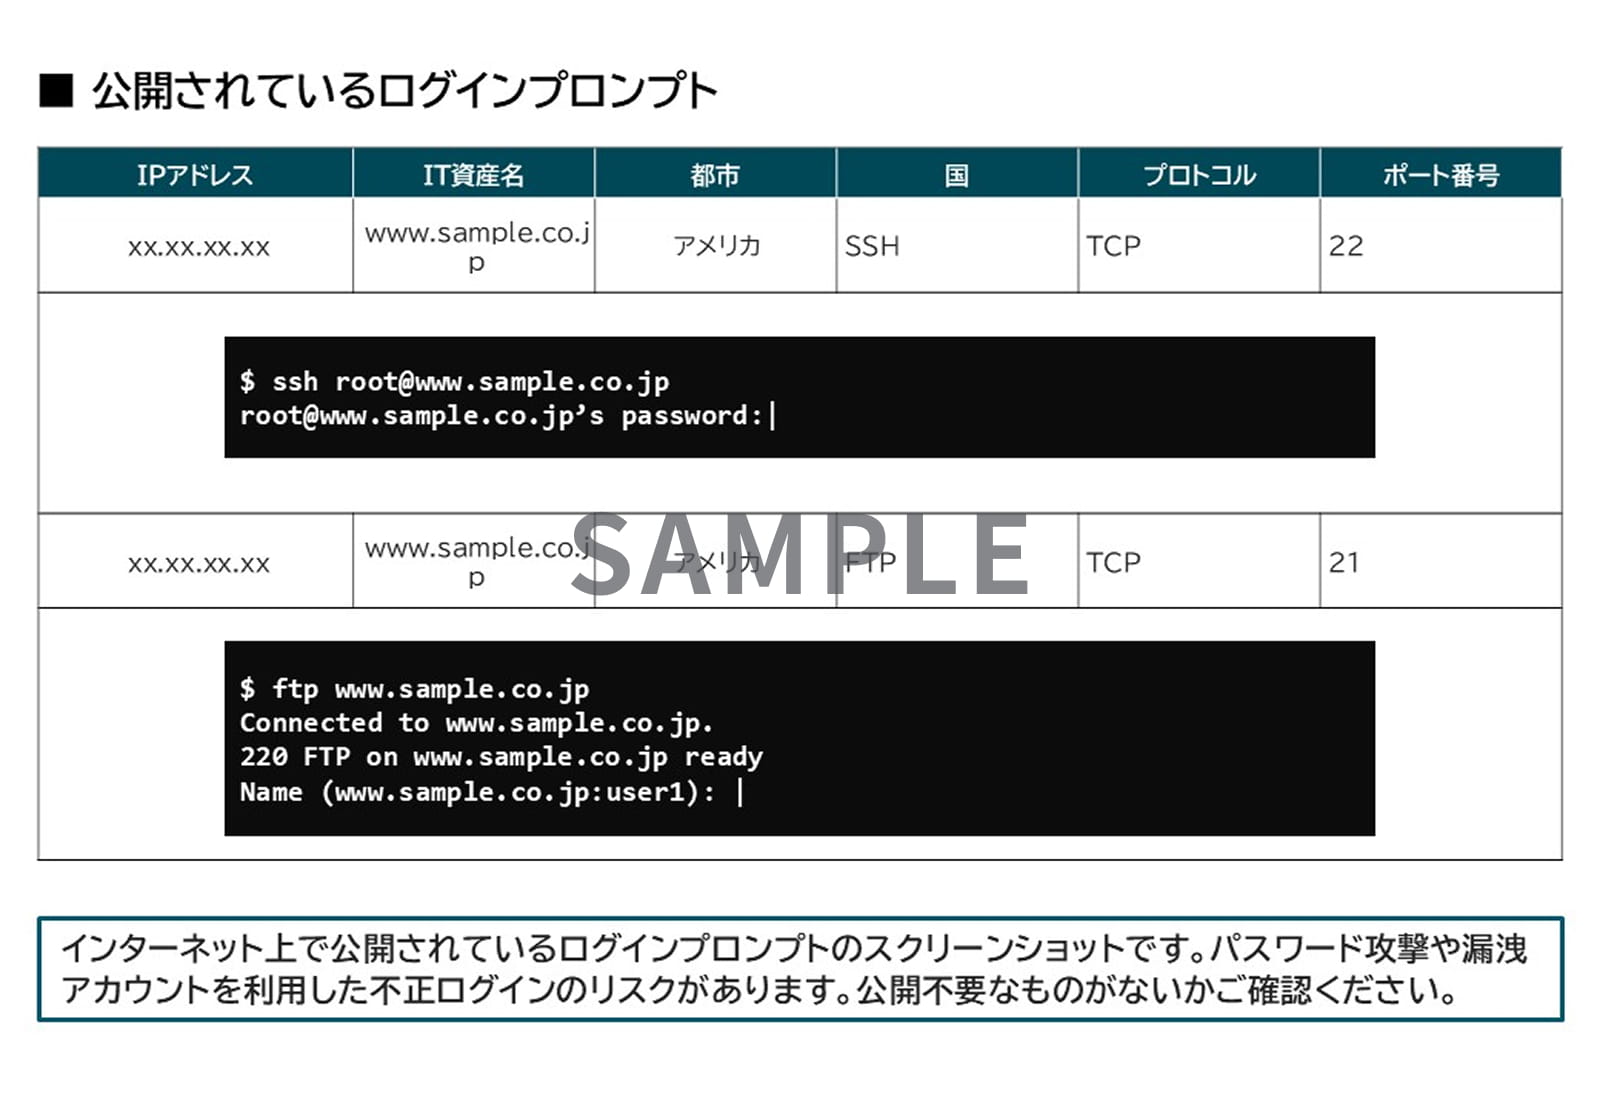
ログイン 画面/ ログイン プロンプト |
発見されたログイン画面/プロンプトの画面ショット |
仕様
調査方法等
本調査はお客様のドメインをもとに調査を行うOSINT(Opensource Intelligence)サービスです
調査期間
弊社にお申込書到着後、10営業日程度で報告書を納品いたします
提供価格
OPEN価格(詳しくはお問合せください)
無償トライアル
無償トライアル実施中!
お客様のアタックサーフェスを簡易調査し、
サマリーレポートを無償で提供します。


導入事例
製造業(従業員数:3000名)
海外拠店の公開IT資産管理に不安があり、第三者によるアタックサーフェスの現状調査を検討していました。
クラウドベースのASMツールは年間契約で費用が高額となることから、今回はスポット調査対応が可能なソリトンのASMを選定しました。
調査結果の公開IT資産一覧を確認したところ、東南アジアの子会社にて日本の親会社側で把握していないメーカーのルーターが多数使用されていることがわかり、またそれらの一部に脆弱性が存在していることも調査を通じて判明しました。
これまで子会社の資産管理は現地法人に任せており親会社として積極的な関与はしていませんでしたが、今回の調査結果を受けて管理方針の再検討含め現地法人と連携して対応していくことを会社として決定しました。
通常の公開IT資産管理は今後も自社のシステム部門主導で行っていきますが、定期的に今回のような第三者による調査サービスを受け入れることで管理漏れの防止に役立つと思います。
コラム
ASMサービスと脆弱性診断の違い
ASMサービス
お客様が把握しきれていない公開IT資産(Web、クラウド、ドメイン等)を客観的に網羅的に調査し、可視化・管理するサービスです。自組織がインターネット上からどのように見えているのか、
攻撃者の視線で広くセルフチェックする目的で利用します。
調査の際は、お客様のドメイン情報(soliton.co.jpなど)のみで調査可能です。
脆弱性診断
診断対象とするネットワーク機器(サーバーやファイアウォールなど)やWebアプリケーション(ホームページやECサイトなど)に対し、疑似攻撃を用いた診断を行い、脆弱性の有無を報告するものです。診断対象が明確である場合に利用します。
調査の際は、あらかじめお客様に診断対象をご指定いただきます(IP、URLなど)。

経済産業省「ASM(Attack Surface Management)導入ガイダンス」より抜粋
資料請求やご相談等
お気軽にお問い合わせください